Configurer le firewall SNS
Pour que le firewall SNS puisse servir de passerelle et permettre le routage, vous devez configurer :
-
Les interfaces virtuelles IPsec (VTI),
-
Le tunnel IPsec,
-
Le routage dynamique basé sur le protocole BGP.
Connectez-vous à l'interface Web d'administration du firewall SNS afin de réaliser toutes les étapes de sa configuration.
Configurer les interfaces virtuelles IPsec (VTI)
-
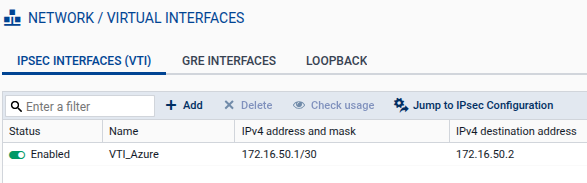
Rendez-vous dans le menu Configuration > Réseau > Interfaces virtuelles et sélectionnez l'onglet Interfaces IPsec (VTI).
-
Cliquez sur Ajouter.
-
Renseignez les champs suivants :
-
Nom : VTI_Azure par exemple,
-
Adresse IPv4 et masque : 172.16.50.1/30 dans l'exemple,
-
Adresse IPv4 de destination : 172.16.50.2 dans l'exemple.
-
- Cliquez sur Appliquer, puis Appliquer.
Configurer le tunnel IPsec
Configurer le correspondant IPsec
Microsoft Azure privilégie par défaut la méthode d'authentification par clé pré-partagée (PSK). Vous pouvez utiliser la méthode d'authentification par certificat. Pour plus d'informations sur ces options d'authentification, consultez la Documentation Microsoft Azure.
L'adresse IP du correspondant doit être l'adresse IP publique associée à la ressource Virtual network gateway (az-gateway dans l'exemple), configurée dans Microsoft Azure. Vous pouvez la retrouver dans le menu Settings > Configuration > onglet Configure de cette ressource.
-
Rendez-vous dans le menu Configuration > VPN > VPN IPsec et sélectionnez l'onglet Correspondants.
-
Cliquez sur Ajouter.
-
Choisissez Passerelle statique. Un assistant s'affiche.
-
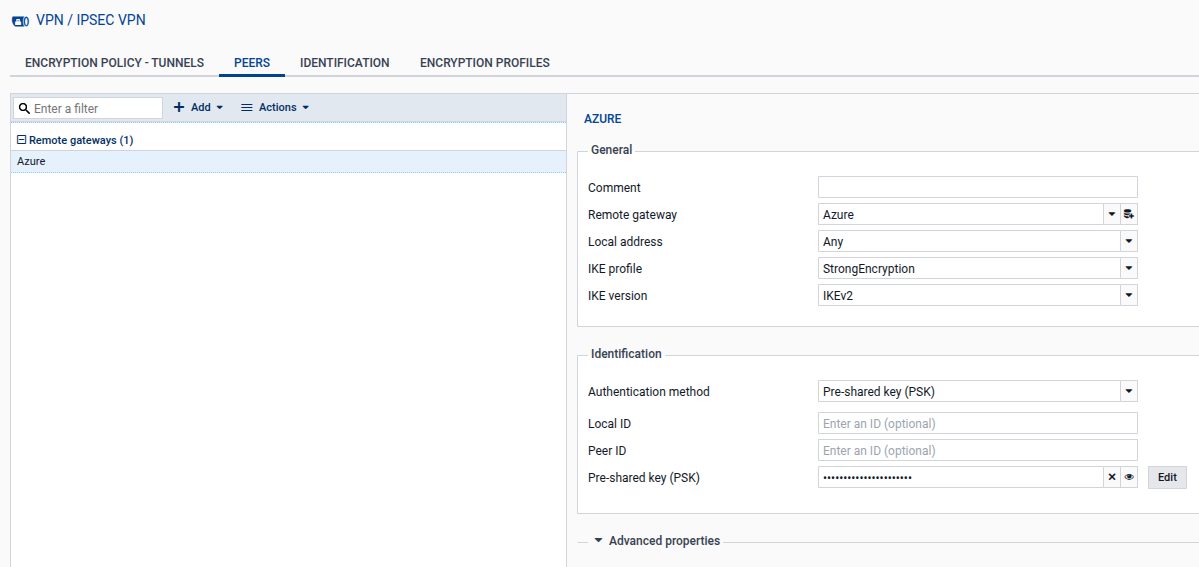
Sélectionnez la passerelle distante (Azure dans l'exemple).
-
Saisissez le nom du correspondant (Azure dans l'exemple).
-
Sélectionnez IKEv2 comme version IKE et cliquez sur Suivant.
-
Sélectionnez le type d'authentification par Clé pré-partagée (PSK).
-
Cliquez sur Éditer. Une fenêtre pop-up s'affiche.
-
Dans les champs Clé pré-partagée et Confirmer, saisissez la PSK définie lors de la configuration de la ressource Connection (az-ipsec dans l'exemple) dans Microsoft Azure.
-
Cliquez sur Suivant, puis Terminer.
-
Cliquez sur Appliquer.
Définir la politique IPsec
-
Rendez-vous dans le menu Configuration > VPN > VPN IPsec et sélectionnez l'onglet Politique de chiffrement - tunnels > onglet Tunnel basé sur le routage.
-
Cliquez sur Ajouter puis sélectionnez Tunnel basé sur le routage.
La fenêtre Ajouter un tunnel basé sur le routage : étape 1/3 s'affiche. -
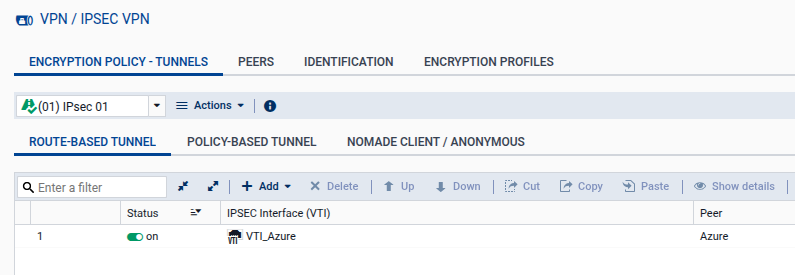
Dans Interface IPsec (VTI), sélectionnez l'interface virtuelle IPsec créée précédemment (VTI_Azure dans l'exemple).
-
Dans Choix du correspondant, sélectionnez le correspondant (Azure dans l'exemple).
-
Cliquez sur Suivant.
La fenêtre Ajouter un tunnel basé sur le routage : étape 2/3 s'affiche. -
Cliquez sur Suivant.
La fenêtre Ajouter un tunnel basé sur le routage : étape 3/3 s'affiche. -
Décochez Routage statique : créer une route statique.
-
Cliquez sur Terminer.
-
Activez la politique en positionnant le curseur d'État sur On.
Configurer le routage dynamique (BGP)
Pour configurer le routage dynamique à l'aide du protocole BGP, il est fortement recommandé de lire la note technique Routage Dynamique BIRD v2 et la documentation officielle de BIRD, en particulier les sections qui concernent la configuration des filtres, du protocole Kernel et du protocole BGP.
IMPORTANT
Par défaut, la passerelle virtuelle de Microsoft Azure (Virtual network gateway) annonce en BGP un préfixe équivalent à l'espace d'adressage du réseau virtuel (Virtual network). Ainsi, les espaces d'adressage respectifs de l'environnement Microsoft Azure et du firewall SNS ne doivent pas se recouvrir, même si les sous-réseaux utilisés dans l'environnement Microsoft Azure ne recouvrent pas les réseaux configurés dans le firewall SNS.
La configuration de BIRD ci-dessous correspond à celle de l'exemple de cette note technique. Adaptez celle-ci (filtres, adresses IP, ASN) en fonction de votre architecture.
IMPORTANT
Dans cet exemple, le correspondant BGP (172.17.1.254) n'est pas joignable directement, d'où la présence de l'option multihop. En l'absence d'une directive de routage statique permettant d'atteindre le correspondant, c'est ce dernier qui initiera la session BGP permettant au firewall SNS et à Microsoft Azure d'échanger leurs routes. Cette configuration est rendue possible grâce aux routes de retour implicites introduites en version 5.1 de SNS.
BIRDv2 configuration

router id 1.1.1.1;

protocol device {
    scan time 10;
}

protocol kernel {
    scan time 10;
    learn all;
    ipv4 {
        import all;
        export all;
    };
}

# Filter routes imported from the AZ peer by accepting only the routes to the
# Virtual Network address space
filter az_import_v4 {
    if net ~ 172.17.0.0/16 then accept;
    reject;
}

# Filter routes exported to the AZ peer by accepting only the routes to the
# local network (in)
filter az_export_v4 {
    if net ~ 192.168.1.0/24 then accept;
    reject;
}

protocol bgp azure {
    local 172.16.50.1 as 65000;
    neighbor 172.17.1.254 as 65515;
    multihop;
    ipv4 {
        import filter az_import_v4;
        export filter az_export_v4;
    };
}