Avant de commencer
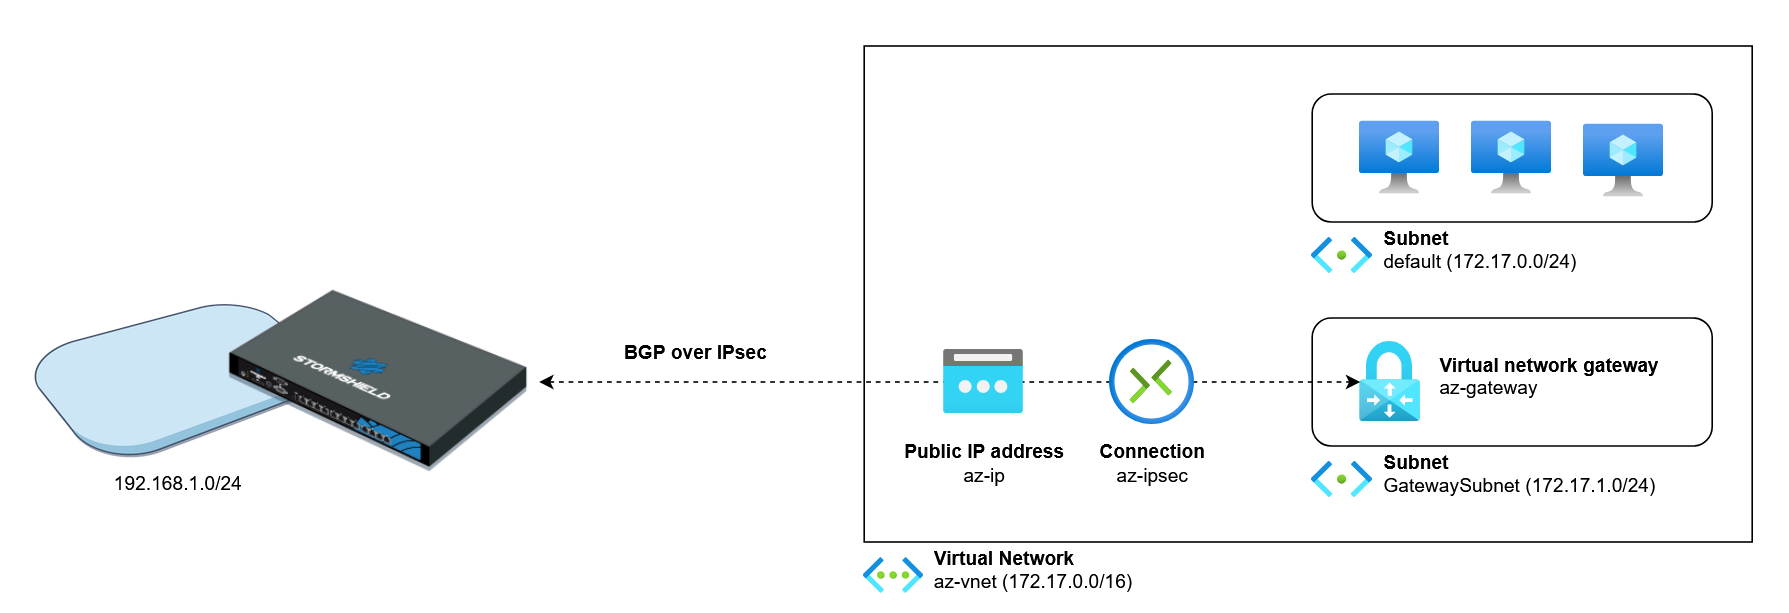
Ce document décrit comment établir un tunnel IPsec basé sur des interfaces virtuelles IPsec (VTI) entre un firewall SNS et un environnement Microsoft Azure.
Il présente, dans une architecture servant d'exemple, la configuration que vous devez réaliser dans l'environnement Microsoft Azure et sur le firewall SNS, ainsi que la mise en place d'un routage dynamique basé sur le protocole BGP permettant à votre réseau local et au réseau virtuel Microsoft Azure de communiquer à travers le tunnel.
Les possibilités de configuration étant nombreuses, adaptez ces éléments selon votre architecture et vos besoins.
NOTE
Dans cette note technique, l'environnement de cloud computing Microsoft Azure est nommée Microsoft Azure. Les ressources et les menus de l'environnement Microsoft Azure sont nommés en anglais. Vous pouvez adapter la langue utilisée en fonction de vos besoins.
Prérequis
-
Disposer d'un firewall SNS en version 5.1 ou supérieure,
-
Disposer d'un compte Azure avec un abonnement actif et d'un accès au portail Microsoft Azure.
-
L'adresse IP utilisée pour établir les tunnels peut se trouver derrière un dispositif de translation d'adresses réseau (NAT).
| Date | Description |
|---|---|
| 22 octobre 2026 | Nouveau document |